
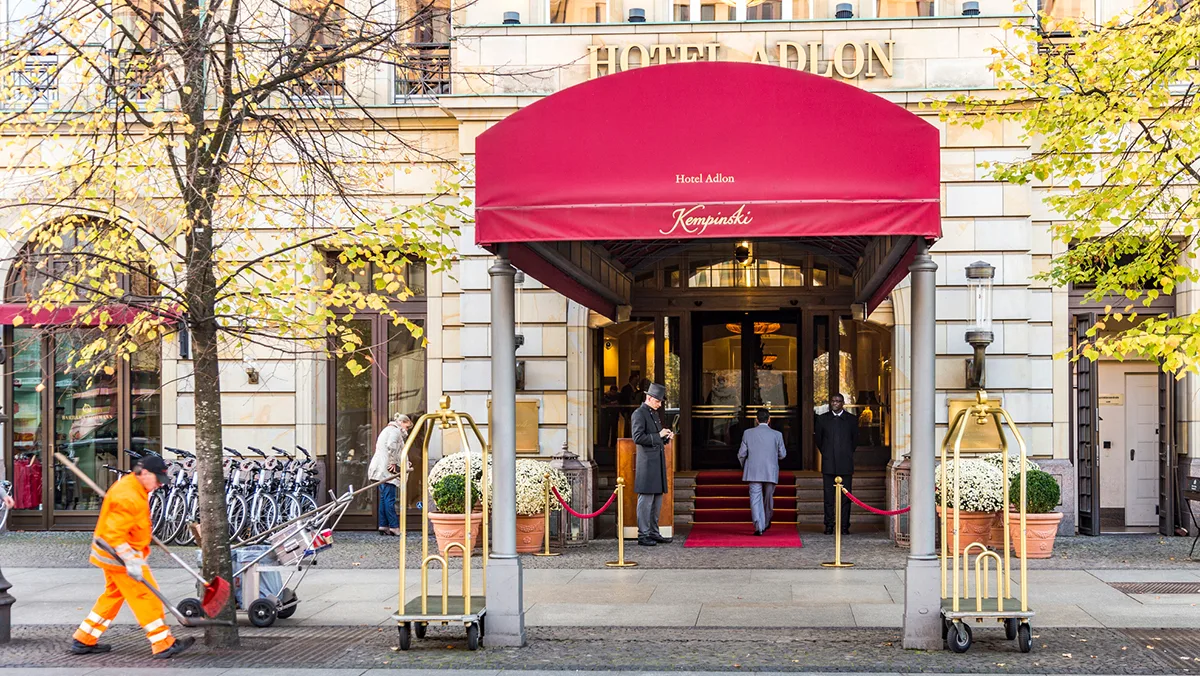
Gegenüber Hotel vor9 schildert Kempinski den Sachverhalt wie folgt: "Wir können einen Datensicherheitsvorfall bestätigen, bei dem Informationen zu Gästereservierungen betroffen waren. Wie wir festgestellt haben, wurde eine Zugangskennung, die von einem unserer externen Technologiepartner genutzt wird, von Unbefugten missbraucht, um auf Reservierungsdaten von Gästen zuzugreifen. Die erlangten Informationen wurden dazu verwendet, Gäste gezielt zu kontaktieren. Dabei gaben sich die Täter fälschlicherweise als Vertreter unserer Hotels aus und forderten Zahlungen."
Zu den gestohlenen Daten gehören laut Kempinski Namen, Telefonnummern, Reservierungsdaten und E-Mail-Adressen. Die Zahlungsdaten selbst wurden nicht gestohlen. Kempinski weist die Gäste nun noch einmal darauf hin, dass das Unternehmen nie nach Zahlungen per Links fragt. Zahlungen sollen nur direkt über die Website erfolgen. Die Links in den Falschnachrichten sollen auf keinen Fall geklickt werden. Gäste, die bereits aus Versehen die Zahlungsdaten an die Angreifer ausgeliefert haben, sollen ihre Karte so schnell wie möglich sperren lassen und ihre Bank und die Polizei kontaktieren, heißt es.
Hackerangriff trifft Kempinski in einer bereits schwierigen Phase
Inzwischen arbeitet die Hotelkette nach eigenen Angaben mit einem Cybersecurity-Experten zusammen, um den Fall zu untersuchen. Zudem wurde der Zugang, der den Angriff ermöglicht hatte, gesperrt und die zuständigen Datenschutzbehörden informiert. Weiterhin heißt es: "Wir entschuldigen uns aufrichtig bei unseren Gästen für die entstandene Verunsicherung und unternehmen alles, um betroffene Gäste bestmöglich zu unterstützen."
Der schwerwiegende Angriff kommt für Kempinski zur Unzeit. Erst vor wenigen Wochen war bekannt geworden, dass sich die Hotelkette von CEO Barbara Muckermann und fünf anderen Mitgliedern der Führungsriege getrennt hat. Offiziell bestätigt ist der Abgang noch immer nicht.
Stella König